Daten dürfen zwischen der EU und Bosnien und Herzegowina nur unter bestimmten, gesetzlich geregelten Bedingungen fließen: über eine Angemessenheitsentscheidung, über geeignete Garantien wie Standardvertragsklauseln oder verbindliche Unternehmensregeln, oder in engen Ausnahmefällen über ausdrückliche Einwilligung der betroffenen Person. Eine Angemessenheitsentscheidung der Europäischen Kommission für BiH existiert derzeit nicht. Das neue bosnische Datenschutzgesetz aus 2025 legt jetzt konkrete Nachweise und Meldepflichten fest, die Unternehmen ernst nehmen sollten. Wer heute Daten mit EU-Partnern austauscht, sollte deshalb sofort mit einem Dateninventar und einem Abgleich seiner Verträge gegen die Standardvertragsklauseln beginnen.
Kurz gesagt:
- Unternehmen in Bosnien und Herzegowina müssen ohne Angemessenheitsentscheidung der EU auf Standardvertragsklauseln oder andere Garantien für Datenübermittlungen setzen.
- Das neue Gesetz von 2025 übernimmt die DSGVO-Struktur fast vollständig, fordert aber klare Nachweise, Meldepflichten und Fristen bei Datenübertragungen.
- Ein aktuelles Dateninventar und eine Risikoabschätzung sind essenziell, bevor Verträge mit EU-Partnern abgeschlossen und umgesetzt werden.
- Bei Datenübermittlungen in die EU ist das Prüfen der Wirksamkeit der Vertragsinstrumente und des Rechtsschutzes im Empfängerland erforderlich.
- Die Behörde AZLP verlangt Übersetzungen, fristgerechte Meldungen und eine gründliche Dokumentation, um Sanktionen zu vermeiden.
Inhaltsverzeichnis
- Rechtlicher Rahmen: Angemessenheit, Artikel 46 und das neue bosnische Gesetz
- Praktische Pflichten für Unternehmen in BiH bei EU-Transfers
- EDPB-Leitlinien, Schrems II und was das für BiH bedeutet
- AZLP: Zuständigkeiten, Einreichungen und Fristen in BiH
- Praxisblick: Was in der Kanzleiarbeit wirklich zählt
- Was die meisten Ratgeber zu diesem Thema übersehen
- Rechtliche Begleitung für Ihre Datenübermittlung
- Quellen
- FAQ
Rechtlicher Rahmen: Angemessenheit, Artikel 46 und das neue bosnische Gesetz
Die Datenschutz-Grundverordnung unterscheidet in Artikel 44 bis 50 klar zwischen zwei Wegen für Drittstaatenübermittlungen. Der erste, Artikel 45, betrifft Länder, denen die Europäische Kommission ein angemessenes Schutzniveau bestätigt hat, etwa Japan oder Großbritannien. Für BiH gibt es diese Entscheidung nicht, und sie ist auch nicht in Sicht. Unternehmen in Sarajevo, Banja Luka oder Mostar, die mit EU-Partnern Daten austauschen, müssen deshalb auf den zweiten Weg setzen: geeignete Garantien nach Artikel 46.
Hier kommen die modernisierten Standardvertragsklauseln ins Spiel, die die Europäische Kommission im Juni 2021 veröffentlicht hat. Sie ersetzen die älteren Klauselsätze vollständig und sind modular aufgebaut, je nachdem, ob ein Verantwortlicher an einen Verantwortlichen, ein Verantwortlicher an einen Auftragsverarbeiter oder umgekehrt übermittelt. Wer sie nutzt, verpflichtet sich vertraglich zu bestimmten Schutzstandards, unabhängig davon, was das Recht des Empfängerlandes vorschreibt.
Neben den Standardvertragsklauseln erlaubt die Verordnung zwei weitere Instrumente:
- Verbindliche Unternehmensregeln (BCR): geeignet für internationale Konzerne mit Töchtern in mehreren Ländern, aber aufwendig in der Genehmigung.
- Verhaltensregeln (Codes of Conduct): von Branchenverbänden entwickelt und von einer Aufsichtsbehörde genehmigt, mit klaren Durchsetzungsmechanismen.
Das neue bosnische Datenschutzgesetz, veröffentlicht im Službeni glasnik BiH 2025, übernimmt diese Struktur fast eins zu eins aus der DSGVO. Es macht damit Rechtsunsicherheit, die vorher bestand, zu einem klar geregelten Verfahren mit eigenen Fristen.
Praktische Pflichten für Unternehmen in BiH bei EU-Transfers
Compliance beginnt nicht beim Vertrag, sondern beim Datenmapping. Ohne ein aktuelles Verarbeitungsverzeichnis weiß niemand im Unternehmen, welche Daten überhaupt die Grenze zur EU überschreiten.
- Datenmapping erstellen. Erfassen Sie jeden Datenfluss zwischen BiH und der EU, inklusive Cloud-Dienstleister und Subunternehmer.
- Risiko bewerten. Prüfen Sie, ob eine Datenschutz-Folgenabschätzung nötig ist, etwa bei großflächiger Verarbeitung sensibler Daten oder systematischer Überwachung.
- Verantwortlichkeiten klären. Prüfen Sie, ob ein Datenschutzbeauftragter bestellt werden muss und ob ein Vertreter in der EU oder in BiH nötig ist.
- Standardvertragsklauseln implementieren. Fügen Sie die passenden Module als Vertragsanhang bei und dokumentieren Sie ergänzende technische und organisatorische Maßnahmen separat.
- Formalia des neuen Gesetzes einhalten. Übersetzung, Unterzeichnung, Meldefristen und Auditbereitschaft gehören zur laufenden Dokumentationspflicht.
Die nationale Praxis in BiH betont Übersetzungspflichten und formale Einreichungsfristen recht deutlich. Wer diese Formalia erst nach Vertragsunterschrift bedenkt, verliert wertvolle Zeit, wenn die Aufsichtsbehörde nachfragt.
Profi-Tipp: Dokumentieren Sie technische Maßnahmen wie Verschlüsselung und Zugriffsbeschränkungen als eigenständiges Anlagendokument zum Vertrag, nicht nur als Fließtext in der Klausel selbst. Das erleichtert spätere Prüfungen erheblich.
Ein separates Modul zu ergänzenden Maßnahmen, etwa zur Schlüsselverwaltung innerhalb von BiH oder zur Minimierung übermittelter Metadaten, hilft außerdem, gegenüber Aufsichtsbehörden und Vertragspartnern nachvollziehbaren Schutz zu zeigen. Mehr zu den einzelnen Klauseltypen finden Sie in der Übersicht wichtiger Vertragsklauseln für Bosnien.
EDPB-Leitlinien, Schrems II und was das für BiH bedeutet
Das Schrems-II-Urteil des Europäischen Gerichtshofs hat 2020 die Regeln für Drittstaatenübermittlungen verschärft, und diese Verschärfung wirkt bis heute in jedes SCC-Projekt hinein. Der Kern: Ein Vertrag allein reicht nicht, wenn das Recht des Empfängerlandes den vertraglichen Schutz aushebeln kann.
Daraus entstand der zweistufige Prüftest, den die EDPB-FAQs beschreiben:
- Erste Stufe: Prüfen, ob das Übermittlungsinstrument (etwa SCC) überhaupt wirksamen Schutz bietet.
- Zweite Stufe: Prüfen, ob das Recht des Empfängerlandes diesen Schutz in der Praxis untergräbt, etwa durch weitreichende Behördenzugriffsrechte.
Die EDPB-Leitlinien zu Verhaltensregeln verlangen zusätzlich, dass solche Regeln nur dann tragfähig sind, wenn wirksame Durchsetzungs- und Prüfmechanismen bestehen. Ein Verhaltenskodex ohne echte Kontrollrechte ist Papier ohne Substanz. Unternehmen in BiH sollten deshalb bei Vertragsverhandlungen von Anfang an Audit- und Kontrollrechte einfordern, statt sie später nachzuverhandeln.
AZLP: Zuständigkeiten, Einreichungen und Fristen in BiH
Die Agencija za zaštitu ličnih podataka ist die zuständige Aufsichtsbehörde für Datenschutz in Bosnien und Herzegowina. Sie legt fest, wann ein Drittland als angemessen geschützt gilt und wann geeignete Garantien nötig sind, und sie prüft Einreichungen von Standardvertragsklauseln und verbindlichen Unternehmensregeln.
- EU-Mitgliedstaaten gelten laut AZLP grundsätzlich als Länder mit angemessenem Schutzniveau.
- Für Übermittlungen in die andere Richtung, aus der EU nach BiH, benötigen Unternehmen entsprechende Garantien, da BiH selbst keine Angemessenheitsentscheidung besitzt.
- Die tatsächliche Dauer von behördlichen Bearbeitungen variiert je nach Komplexität, daher sollten Unternehmen ausreichend Zeit für Einreichungen einplanen.
- Verstöße gegen Melde- und Dokumentationspflichten können Sanktionen nach sich ziehen, weshalb eine saubere Aktenlage das wirksamste Schutzmittel bleibt.
Praxisblick: Was in der Kanzleiarbeit wirklich zählt
In der täglichen Beratungspraxis zeigt sich immer wieder dieselbe Reihenfolge: erst die Datenlandkarte, dann der Vertrag, dann die technische Umsetzung, zuletzt die Dokumentation. Wer diese Reihenfolge umdreht, unterschreibt Standardvertragsklauseln, ohne zu wissen, welche Daten sie überhaupt betreffen.
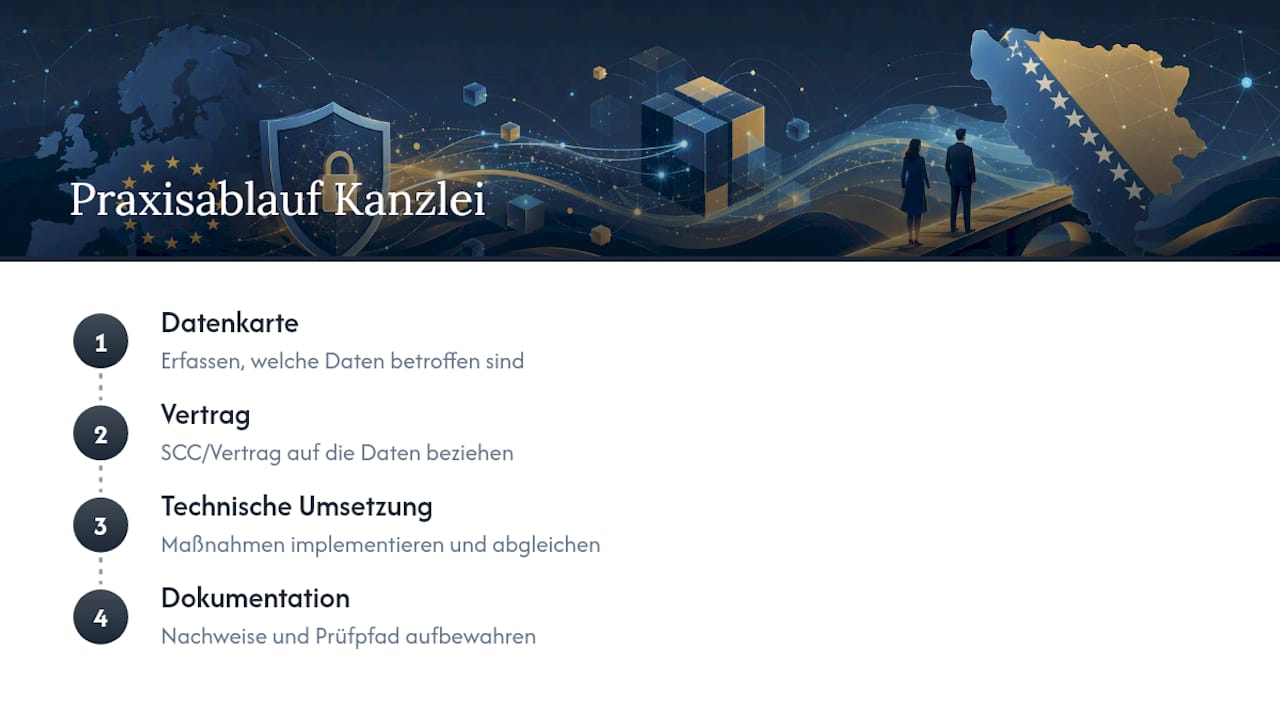
Der häufigste Fehler in der Praxis ist eine unvollständige SCC-Implementierung, bei der die Klauseln zwar unterschrieben, aber nie mit den tatsächlichen technischen Maßnahmen abgeglichen werden. Der zweite häufige Fehler: die fehlende Bestellung eines Vertreters, wenn ein ausländischer Verantwortlicher regelmäßig Daten aus BiH verarbeitet. Bei komplexeren Konzernstrukturen oder wiederkehrenden Datenschutz-Folgenabschätzungen lohnt sich eine externe Begleitung durch einen Compliance-Audit oder eine Vertragsprüfung fast immer.
Was die meisten Ratgeber zu diesem Thema übersehen
Die meisten Leitfäden zu diesem Thema behandeln Standardvertragsklauseln wie ein Formular, das man ausfüllt und abhakt. Das greift zu kurz. Die eigentliche Arbeit liegt in der Frage, ob die vertraglichen Zusagen mit der technischen Realität übereinstimmen, und genau diese Prüfung fällt in der Praxis regelmäßig hinten runter.
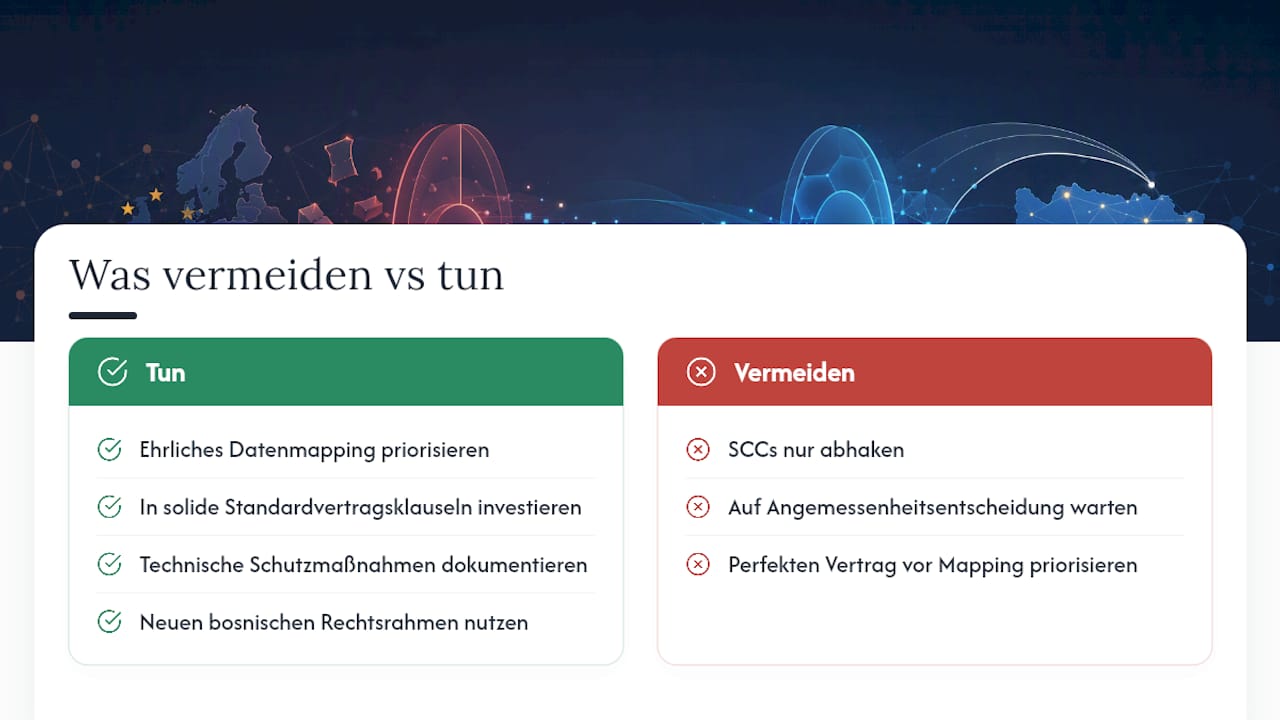
Ich halte die Fixierung auf die Angemessenheitsentscheidung für einen Fehler in der Prioritätensetzung. BiH-Unternehmen, die auf eine künftige Angemessenheitsentscheidung warten, verschwenden Zeit, die sie besser in solide Standardvertragsklauseln und dokumentierte technische Maßnahmen investieren würden. Eine solche Entscheidung ist politisch und dauert erfahrungsgemäß Jahre, wenn sie überhaupt kommt.
Was Unternehmen zuerst priorisieren sollten, ist nicht der perfekte Vertragstext, sondern das ehrliche Datenmapping. Ohne dieses Fundament ist jede Klausel nur ein Blatt Papier. Das neue bosnische Gesetz gibt dieser Arbeit jetzt einen klaren rechtlichen Rahmen, aber der Rahmen ersetzt nicht die inhaltliche Arbeit dahinter.
— Franjo
Rechtliche Begleitung für Ihre Datenübermittlung
Für internationale Unternehmen, die in Bosnien und Herzegowina tätig sind oder den Markteintritt planen, bietet eine Kanzlei Unterstützung bei der Übersetzung der EU-Vorgaben zu Datenübermittlungen in konkrete Vertragsklauseln und Prozesse, die vor der bosnischen Aufsichtsbehörde bestehen.
Ob Compliance-Audit für bestehende Datenflüsse, Vertragsarbeit an Standardvertragsklauseln, Begleitung bei einer Datenschutz-Folgenabschätzung oder laufende Beratung zur Rolle eines Datenschutzbeauftragten: Eine Kanzlei kann den gesamten Weg von der Bestandsaufnahme bis zur Umsetzung abdecken. Ein sinnvoller erster Schritt ist ein Erstgespräch, in dem eine Gap-Analyse aktueller Verträge und Prozesse den Ausgangspunkt für einen konkreten Maßnahmenplan bildet. Wer diesen Prozess jetzt anstößt, vermeidet spätere Nachfragen der AZLP. Weitere Hintergründe zu Pflichten und Chancen für Unternehmen finden Sie im Beitrag zum Datenschutz in Bosnien, einen konkreten Beratungstermin vereinbaren Sie direkt über die Kontaktseite von Vucic Legal.
Quellen
Für Originaldokumente: die Standardvertragsklauseln der Europäischen Kommission, die EDPB-Leitlinien, die AZLP-Seite zu Datenübermittlungen sowie Analysen zum neuen bosnischen Gesetz. Prüfen Sie regelmäßig auf Aktualisierungen, da EDPB-Leitlinien und nationales Recht laufend angepasst werden.
- Standard contractual clauses for data transfers between EU and non-EU countries - European Commission
- PRIJENOS PODATAKA U DRUGU DRŽAVU ILI MEĐUNARODNU ORGANIZACIJU - AZLP
- Lawoffice
FAQ
Gibt es eine Angemessenheitsentscheidung der EU für BiH?
Nein. Bosnien und Herzegowina verfügt derzeit über keine Angemessenheitsentscheidung der Europäischen Kommission, weshalb Unternehmen auf geeignete Garantien wie Standardvertragsklauseln angewiesen sind.
Reichen Standardvertragsklauseln allein für einen rechtssicheren Transfer?
Nicht automatisch. Nach dem Schrems-II-Test müssen Unternehmen zusätzlich prüfen, ob das Recht des Empfängerlandes den vertraglichen Schutz faktisch aushebelt, und bei Bedarf ergänzende technische Maßnahmen dokumentieren.
Braucht mein Unternehmen in BiH einen Vertreter in der EU?
Das hängt von Art und Umfang der Verarbeitung ab. Wer regelmäßig Daten von EU-Bürgern verarbeitet, sollte die Vertreterpflicht im Rahmen einer rechtlichen Prüfung klären lassen.
Welche Formalia verlangt das neue bosnische Gesetz bei SCC-Einreichungen?
Das Gesetz aus 2025 verlangt unter anderem Übersetzung der Vertragsdokumente, klare Meldepflichten und Bereitschaft zur Prüfung durch die AZLP innerhalb festgelegter Fristen.
Kann Vucic Legal bei der Umsetzung von Standardvertragsklauseln helfen?
Ja. Vucic Legal begleitet Unternehmen bei Compliance-Audits, Vertragsarbeit an Standardvertragsklauseln und bei Datenschutz-Folgenabschätzungen für den grenzüberschreitenden Datentransfer.